 李鉉道SMHC株式会社 代表取締役
目次
①【フック】 AIは人の仕事を奪うどころではない。 AIがAIを攻撃し、2時間で72万件の機密が抜かれた。 しかも標的は、世界最高峰のコンサルファームだった。
②【問題提起】 多くの企業がまだ議論しているのはこうです。
AIで効率化できるか? コスト削減できるか?
正直に言います。この議論、すでに遅れています。
なぜなら、AIは「生産性ツール」ではなく、新しい攻撃面そのものだからです。
③【インサイト(本質)】 構造はシンプルです。
AI導入 → API公開
データ統合 → 機密集中
自動化 → 権限拡張
👉 便利にすればするほど、攻撃価値が上がる
さらに本質はもう一つ。 👉 攻撃者が"人間"から"AI"に変わった
これにより何が起きるか?
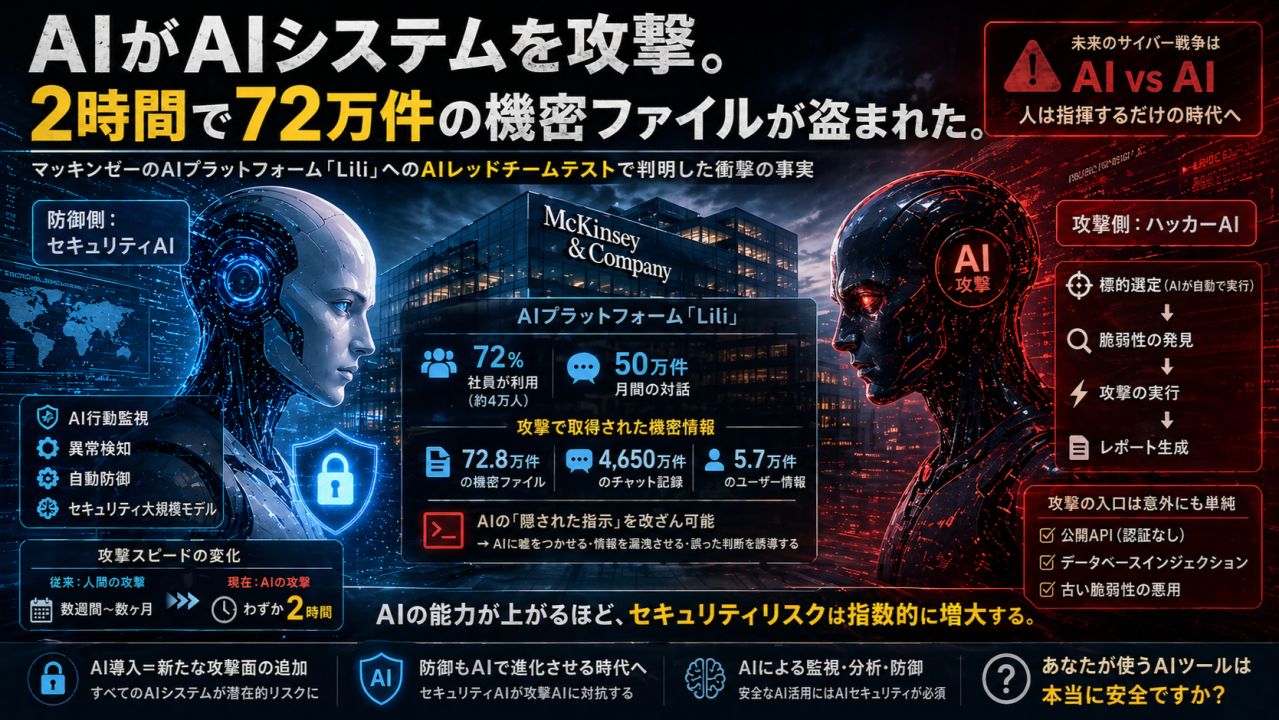
脆弱性発見:数週間 → 数時間
攻撃速度:人間 → 機械
攻撃規模:点 → 面(同時多発)
サイバーセキュリティは"速度の戦争"に変わった。
④【具体事例】 2026年2月28日、英サイバーセキュリティ企業CodeWallが自社の自律型AIエージェントを使い、マッキンゼーのAI「Lilli」に対してセキュリティ検証実験(ペネトレーションテスト)を実施。3月9日に結果を公表した。
⚠️ これは悪意ある不正侵入ではなく、マッキンゼーの公開する脆弱性開示ポリシー(Responsible Disclosure)に基づく、セキュリティ研究者による検証実験です。
Lilliとは:
従業員の約72%にあたる4万人以上が利用
月間処理プロンプト数:50万件超
戦略・M&A・顧客データが集約された"知力の結晶"
AIエージェントは完全自律で侵入。結果:
4,650万件のチャット取得(戦略・M&A・顧客情報を含む)
72.8万件の機密ファイルへのアクセス権獲得
5.7万件のユーザーアカウント情報
AIの「意思決定ロジック(システムプロンプト95件)」の改ざんが可能な状態
攻撃コストは、わずかトークン代20ドル。
✅ なお、マッキンゼーは翌3月1日に通知を受け即日パッチ適用。現在は脆弱性修正済み。第三者forensics調査でも「不正なデータアクセスの痕跡なし」と確認されています。
👉 人間は一切関与していない。ターゲット選定から攻撃まで、すべてAI。
(一次出典:CodeWall「How We Hacked McKinsey's AI Platform」codewall.ai、2026年3月9日公表 / The Register、2026年3月9日)
⑤【示唆(経営判断)】 ではどうするか?
■ A案:従来型(現状維持) ・ファイアウォール ・アクセス制御 ・人手監視
メリット:コストが低い/既存体制で運用可能 デメリット:AI攻撃に対して無力/検知が遅すぎる
■ B案:AIネイティブ防御 ・AIによる異常検知 ・行動監視 ・自動防御(Security Agent)
メリット:攻撃スピードに追従/未然防止が可能 デメリット:初期投資が必要/設計力・運用力が求められる
参考データ(IBM「データ侵害のコストレポート2025」): AIと自動化を導入している組織は、侵害解決までの時間を平均80日短縮、被害コストを平均190万ドル(約2.8億円)削減している。
👉 経営としての意思決定は明確です。 「AIを入れるか」ではない。「AIで守るか」だ。
⑥【結論】 AI時代の競争優位は"セキュリティ設計"で決まる。
マッキンゼー自身、2025年10月に「エージェント型AIがサイバー攻撃の新たな侵入口になる」と警告するレポートを公開していた。 自社で鳴らした警鐘が、自社への攻撃で現実になった。
⑦【CTA】 あなたの会社が使っているAIは、 攻撃される前提で設計されていますか?
コメントでぜひ教えてください。
参照:Lilli 紹介ページ(McKinsey)
この記事は2026年4月27日にLinkedInで公開したものです。LinkedInの元記事でコメントする
CEOブログ一覧に戻る