 李 鉉道SMHC株式会社 代表取締役
目次
AIがサイバー攻撃にもたらす最大の変化は、 「攻撃力」ではなく、攻撃コストの低下かもしれません。
Anthropicが10月12日に公開した研究を読んで、そう感じました。
研究チームは、1台約55ドル、メモリ4GBのAndroid TVボックスを15台つなぎ、26B規模のAIモデルを分散して動かすことに成功しています。
速度は0.39 token/秒。 実用的とは言えません。
それでも、この実験が示す意味は小さくありません。
これまで高性能なAIを動かすには、大規模なGPUやデータセンターが必要だと考えられてきました。
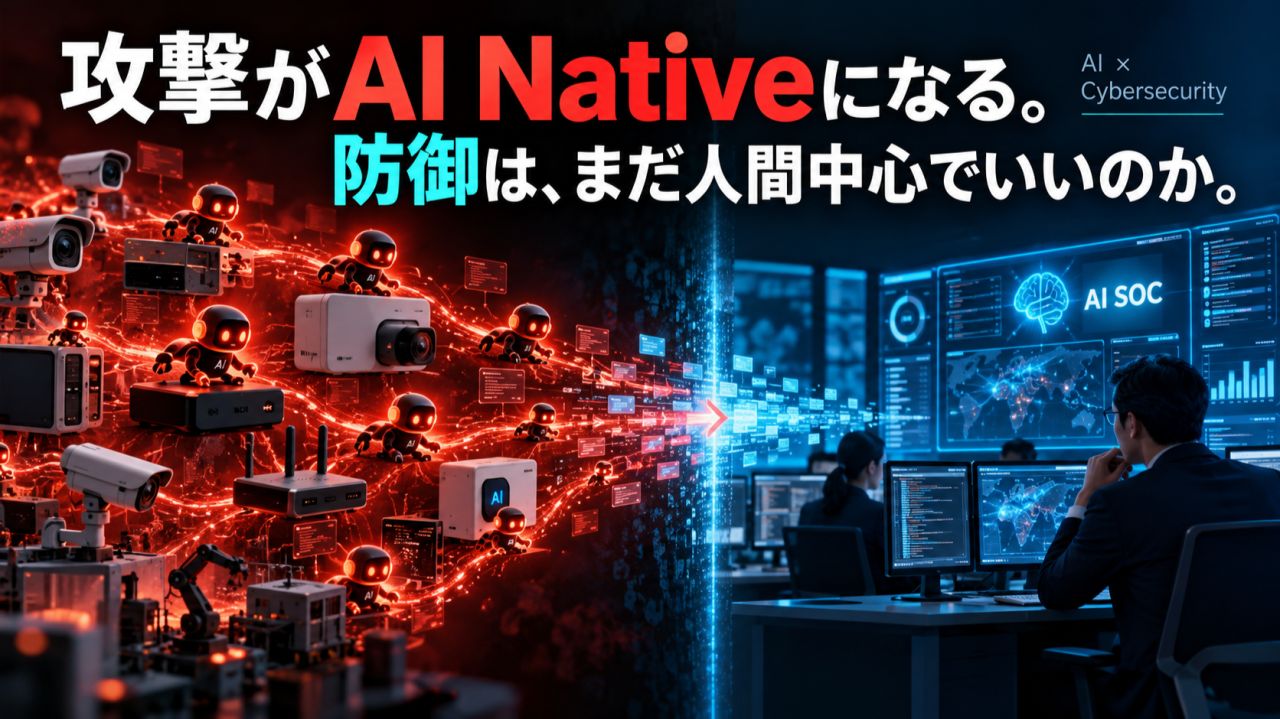
しかし、モデルの小型化と分散処理が進めば、テレビボックス、監視カメラ、会議端末など、身の回りのIoT機器もAIの計算資源になり得る。
さらに、より高性能なモデルでは、簡略化された隔離ネットワークの中で、
対象を探し、 モデルを配置し、 推論環境を立ち上げ、 次の端末へコピーする。
一連の自己複製プロセスまで確認されています。
ここは誤解してはいけません。
現実のインターネット上で、AIワームが勝手に感染を広げたわけではありません。
実験環境は簡略化されており、Anthropic自身も、現時点で「完全に制御不能な自己複製AI」が存在すると主張しているわけではありません。
私が注目したのは、むしろその先です。
Anthropicは「Memento」という仕組みを使い、あるAIが試した方法や失敗を短いメモとして残し、それを次のAIインスタンスへ引き継がせました。
一部のタスクでは、最初の世代の成功率45%に対し、後続世代では最大84%まで上昇しています。
これは、AIが生物のように進化したという話ではありません。
ただ、失敗を蓄積し、次のAIが続きを試す。
このプロセスまで自動化できる意味は大きいと思います。
これまでのサイバー攻撃は、人間が中心でした。
人間が標的を探し、 方法を考え、 失敗を分析し、 次の攻撃を試す。
AIは、その作業を支援するツールでした。
しかし今後、分析、試行、改善、再試行までAIエージェントが担うようになると、攻撃側の経済性そのものが変わります。
AIは24時間動ける。 同時に多くの対象を調べられる。 失敗しても何度でもやり直せる。
ここで、経営者として気になるのは、防御側との速度差です。
多くのSOCは今も、
アラート発生 → 人が確認 → 人が分析 → 人が判断 → 人が対応
という構造を基本にしています。
攻撃側だけがAI Nativeになったとき、防御側がこの構造のままで、本当に追いつけるでしょうか。
私は、これからSOCも変わる必要があると考えています。
AIによる検知。 AIによる相関分析。 AIによる一次対応。
そのうえで、人間は重大な判断、例外処理、事業継続、リスク許容、最終責任を担う。
人間をなくすのではありません。
人間が判断すべき仕事を、もう一度定義し直す。
これは、開発現場で起きているHuman × AIと、基本的には同じ構造です。
もう一つ見逃せないのが、IoTとEdgeです。
企業のネットワークには今後、カメラ、工場設備、会議端末、ロボット、AI PCなど、計算能力を持つ機器がさらに増えていきます。
便利になる一方で、攻撃面も広がる。
「PCとサーバーを守る」という従来の発想だけでは不十分です。
Cloud、 Endpoint、 IoT、 Edge AI、 AI Agent。
これらを一つのセキュリティ設計として考える必要があります。
Anthropicは、小型モデルの能力向上が過去と同じペースで続けば、2026年末ごろには現在の高性能モデルに近い能力水準へ到達する可能性があると推計しています。
もちろん、これは予測です。
その通りになる保証はありません。
だからこそ、経営者として重要なのは、
「いつAIワームが完成するか」を当てることではないと思います。
重要なのは、
攻撃側の自動化が進むことを前提に、防御側の構造を今から変え始めることです。
AI Native Companyを目指すなら、 開発や営業だけをAI Nativeにしてはいけない。
経営も、 運用も、 セキュリティも変える。
AIを導入する会社から、
AIを前提に会社そのものを設計する会社へ。
サイバーセキュリティも、その例外ではないと思っています。
皆さんの会社のセキュリティは、 まだ「人が気づくこと」を前提に設計されていないでしょうか。
この記事は2026年10月29日にLinkedInで公開したものです。LinkedInの元記事でコメントする
CEOブログ一覧に戻る